
Google Play : plus de 450 fausses applications piègent les Français avec Netflix et des outils d'IA
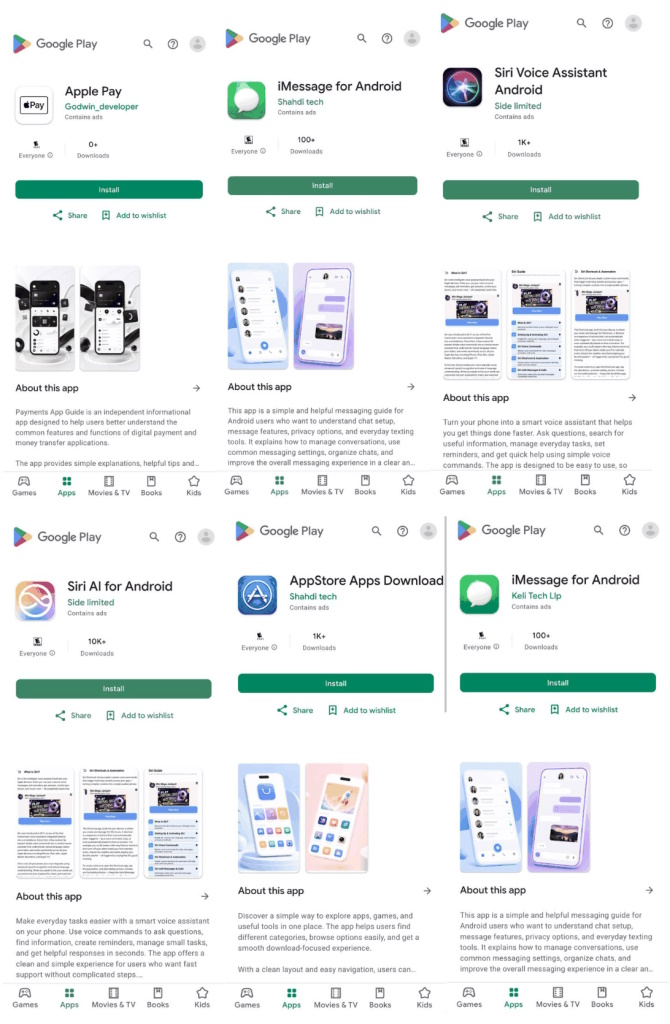
Une vaste campagne d’applications frauduleuses a été découverte sur Google Play par les chercheurs de McAfee Labs. Baptisée Android/RewaFake, cette opération repose sur plus de 900 applications qui usurpent l’identité de services populaires pour attirer les internautes vers des publicités agressives et des abonnements potentiellement coûteux. La France figure parmi les pays ciblés, avec 4 288 détections enregistrées et 450 fausses applications identifiées.
Netflix, iMessage, Xbox Game Pass, Roblox, Minecraft ou encore GTA VI. Les cybercriminels exploitent la popularité de ces marques pour donner une apparence légitime à des applications qui n’ont, en réalité, rien à voir avec les services recherchés. Selon les chercheurs de McAfee Labs, ces faux logiciels ont été diffusés sur le Play Store de Google avant d’être supprimés à la suite de leur signalement.
Derrière cette campagne, l’objectif n’est pas nécessairement de voler immédiatement des données personnelles ou de prendre le contrôle d’un smartphone. Les applications identifiées reposent principalement sur des techniques publicitaires trompeuses, avec des redirections vers des pages promotionnelles agressives et des offres d’abonnement susceptibles d’entraîner des prélèvements importants.
La France particulièrement visée par les faux services de streaming et d’IA
Les chiffres communiqués par McAfee illustrent l’ampleur du phénomène dans l’Hexagone. Les chercheurs ont recensé 4 288 détections liées à cette campagne et identifié 450 applications frauduleuses visant les utilisateurs français. Au total, 3 882 appareils auraient été protégés par les solutions de sécurité de l’entreprise en France.
Les méthodes employées varient selon les marchés. Alors que les faux éditeurs de photos et de vidéos occupent une place importante dans d’autres pays, les cybercriminels semblent avoir adapté leurs leurres aux habitudes des consommateurs français.
Les applications associées au streaming, à la télévision et au sport représentent ainsi 20 % des détections recensées. Les outils et assistants d’intelligence artificielle arrivent en deuxième position, avec 17 % des détections. Les contenus pour adultes comptent, quant à eux, pour 10 %.
Ces catégories répondent à des usages particulièrement populaires sur smartphone. Entre les plateformes de streaming, les services de jeux vidéo et la multiplication des assistants d’IA, les utilisateurs sont régulièrement amenés à rechercher de nouvelles applications. Cette demande constitue une occasion pour les cybercriminels de diffuser des copies trompeuses de services connus.
Des logos familiers pour piéger les utilisateurs
Le principe de cette campagne repose sur une méthode relativement simple. Les applications frauduleuses reprennent le nom, l’icône ou l’identité visuelle d’une marque connue afin d'inspirer confiance au moment du téléchargement. Un utilisateur qui recherche un service particulier peut alors confondre le faux logiciel avec l’application officielle, surtout si les deux apparaissent dans les résultats de recherche.
Certains clones se présentent également sous la forme de guides, d’astuces ou de tutoriels associés à des services populaires. Ils peuvent ainsi sembler proposer des informations complémentaires sur un jeu vidéo, une plateforme de streaming ou un outil numérique, alors qu’ils servent principalement de porte d’entrée vers des contenus publicitaires.
Une fois l’application ouverte, l’utilisateur peut être redirigé vers une succession de pages promotionnelles, des offres présentées de manière insistante ou des formulaires d’inscription à des services payants. Selon McAfee, certains de ces parcours conduisent à des abonnements pouvant atteindre 49,99 euros par mois.
Le risque financier est donc loin d’être négligeable. Un utilisateur qui pense installer un simple guide ou un outil gratuit peut se retrouver face à une offre payante dont les conditions sont difficiles à repérer. Si un abonnement est effectivement souscrit, les prélèvements peuvent ensuite se répéter jusqu’à sa résiliation.
Il convient toutefois de distinguer les détections de sécurité des infections avérées et des abonnements effectivement souscrits. Les chiffres communiqués par McAfee ne signifient pas que chaque appareil concerné a subi un prélèvement ou que tous les utilisateurs ont été victimes d’une perte financière.
Google Play ne garantit pas l’absence d’applications frauduleuses
Cette affaire rappelle qu’une présence sur le Play Store ne suffit pas à garantir la fiabilité d’une application. Google dispose de mécanismes de contrôle destinés à limiter la diffusion de logiciels malveillants et de contenus trompeurs, mais certaines applications peuvent néanmoins passer entre les mailles du filet avant d’être signalées puis supprimées.
Le nombre de téléchargements ne constitue pas non plus une preuve de légitimité. McAfee souligne que plusieurs faux logiciels avaient cumulé des dizaines de milliers d’installations. Une application peut donc afficher une popularité importante sans être associée au service qu’elle prétend représenter.
Pour limiter les risques, il est préférable de vérifier le nom du développeur avant toute installation et de s’assurer que celui-ci correspond bien à l’éditeur officiel. Il faut également se méfier des applications qui promettent des astuces, des guides ou des fonctionnalités supplémentaires pour un service déjà existant, particulièrement lorsque leur utilité paraît floue.
Les applications bancaires et financières nécessitent une vigilance encore plus importante. McAfee recommande de les télécharger directement depuis le site officiel de l’établissement ou à partir d’un lien dont l’authenticité a été vérifiée. Une simple ressemblance avec le logo d’une banque ne doit jamais suffire à accorder sa confiance.
L’installation d’une solution de sécurité mobile peut également aider à détecter certaines menaces. McAfee indique que ses propres outils reconnaissent cette famille d’applications frauduleuses, sans que cela dispense de vérifier manuellement l’origine des logiciels téléchargés.
Que faire si une fausse application est déjà installée ?
Les utilisateurs qui soupçonnent avoir téléchargé l’un de ces clones ont intérêt à désinstaller l’application concernée et à vérifier leurs éventuels abonnements. Sur Android, les abonnements souscrits via Google Play peuvent être consultés dans la rubrique dédiée du Play Store. Il est également recommandé de contrôler ses relevés bancaires si des coordonnées de paiement ont été communiquées ou si un abonnement suspect a été activé.
La suppression d’une application ne met pas nécessairement fin à un abonnement déjà souscrit. Si des prélèvements apparaissent, il faut donc identifier le service concerné et demander sa résiliation auprès de l’organisme approprié. En cas de paiement non autorisé, contacter sa banque permet également d’examiner les démarches possibles.
Selon McAfee, les applications repérées dans le cadre de la campagne Android/RewaFake ont été retirées du Play Store après le signalement des chercheurs. Cette mesure limite leur disponibilité sur la plateforme, mais elle ne garantit pas que tous les appareils concernés aient été nettoyés ni que les utilisateurs n'aient plus à vérifier leurs abonnements.
Le principal enseignement est simple : même lorsqu’une application apparaît dans une boutique officielle, son nom, son icône et son nombre de téléchargements ne suffisent pas à établir sa fiabilité. Dans un environnement où les cybercriminels exploitent aussi bien l’attrait pour les grandes plateformes de streaming que l’engouement pour l’intelligence artificielle, vérifier l’identité de l’éditeur reste l’un des réflexes les plus utiles avant chaque téléchargement.